“I miei dati nel dark web? Ma io non ho niente di interessante.” È quello che pensa quasi chiunque. La mezza verità che manca: ai criminali non interessa chi sei, interessa che la tua email e la tua password funzionano. E spesso funzionano su più di un sito.
Cosa è successo con il caso Revolut e il dark web?
Il 24 settembre 2026 si è saputo che i criminali che hanno truffato Revolut hanno messo in vetrina nel dark web le anteprime di circa 85mila “file italiani”. È il seguito della storia che ho raccontato nell’articolo su Revolut e la falsa richiesta della Prefettura: una PEC vera, usata da chi non doveva, per farsi consegnare documenti e selfie di centinaia di clienti.
Il gruppo che si firma “I Am Not A Villain” ha pubblicato nel dark web immagini di parte del materiale che dice di aver rubato, chiamato “Italian Files”, e sostiene di avere circa 147 GB di dati del Ministero dell’Interno.
Le anteprime mostrano una cartella di circa 85mila file con documenti di funzionari pubblici, tessere sanitarie e passaporti diplomatici. Non è chiaro se siano tutti collegati ai dati sottratti a Revolut, e al momento i file non erano scaricabili.
Attenzione a cosa è un fatto e cosa no: che i file ci siano davvero, e quanti, lo dicono i criminali. È una vetrina per fare pressione. Ma il meccanismo è quello di sempre: i dati rubati finiscono in un posto dove chi li vuole li può comprare.
Cos’è il dark web, detto in parole semplici?
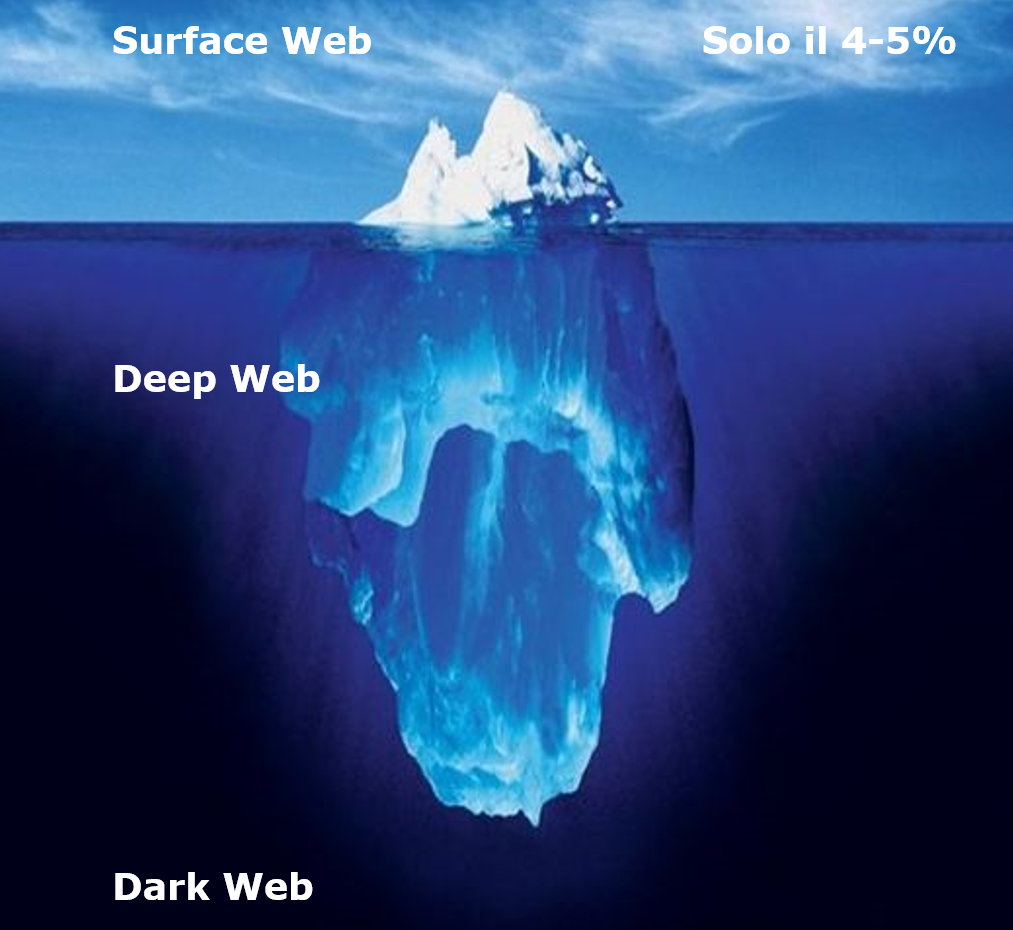
È la parte di internet che non trovi con Google e che si apre solo con programmi appositi, come Tor. Chi ci sta dentro è difficile da identificare, ed è per questo che ci finiscono i negozi di merce rubata: carte di credito, account, documenti. Se vuoi vedere la differenza fra deep web e dark web, l’ho spiegata in Deep web e dark web sono la stessa cosa?; e se ti chiedi come si presenta un negozio di dati rubati, eccone uno fotografato dall’interno.
Come ci finiscono i miei dati, se io non ho fatto niente?
Quasi sempre non per colpa tua: per una fuga di dati da un servizio che usi. Un negozio online, un’app, un fornitore, un ufficio pubblico vengono violati, e l’elenco dei clienti esce. L’altra strada è un programma malevolo (un “infostealer”) che si installa sul computer e ruba le password salvate nel browser.
Nel primo semestre 2026 sono circolati nel dark web 2,5 miliardi di dati. I più diffusi: password, email, nomi utente, numeri di telefono, nomi e cognomi. Il 32,3% degli utenti italiani monitorati da CRIF ha ricevuto almeno un avviso di dati esposti, e l’Italia è terza al mondo per account rubati con gli infostealer.
Un utente su tre. Non è una statistica per spaventare: è il motivo per cui conviene controllare invece di chiedersi “chissà”.
Succede anche in Svizzera?
Sì, e tocca anche chi pensa di essere protetto per mestiere. Nel giugno 2025 un’analisi della ginevrina Proton ha trovato nel darknet i dati di 44 politici svizzeri, circa il 16% dei membri di Consiglio nazionale, Consiglio degli Stati e Consiglio federale: 78 password, numeri di telefono, indirizzi di casa, date di nascita. La causa principale: l’indirizzo email istituzionale usato per iscriversi a servizi esterni, che poi sono stati violati.
Un parlamentare compariva in 15 fughe di dati diverse. Proton avverte che anche una sola password compromessa può avere conseguenze gravi.
E per le aziende: sempre a giugno 2025, dopo un attacco al fornitore Chain IQ di Baar, è finito nel darknet quasi un terabyte di dati, fra cui un file con i numeri di telefono interni di collaboratori di UBS. I tuoi dati possono uscire anche da un fornitore, non solo da casa tua.
UBS e Pictet hanno precisato che non sono stati toccati dati dei clienti.
Cosa ci fanno i criminali con i miei dati?
Tre cose, e nessuna richiede che tu sia famoso o ricco.
- Provano la tua password su altri siti. Se hai usato la stessa password per il negozio online e per la posta, chi ha la prima entra nella seconda. E dalla posta si recuperano le password di tutto il resto.
- Ti scrivono messaggi su misura. Un SMS che conosce il tuo nome, la tua banca e la tua data di nascita è molto più credibile di uno generico. Dopo la fuga Revolut, il 14 settembre 2026, alcuni clienti hanno ricevuto proprio un SMS così, nella stessa conversazione dei messaggi veri della banca.
- Si fingono te. Con copia del documento e selfie si possono tentare aperture di conti, finanziamenti, contratti a tuo nome.
I cibercriminali sfruttano come punto di contatto anche le fughe di dati “allo scopo di irretire le vittime in modo più personale, emotivo e, in parte, anche più elaborato tecnicamente”.
Come controllo se i miei dati sono nel dark web?
Inserisci la tua email in un servizio di controllo affidabile: in pochi secondi sai se compare in fughe di dati note. Quello che consiglio sul blog è gratuito.
Controlla su passwordrubata.com →
- Il controllo, fatto con Matrix Intelligence, ti dice se le tue credenziali sono state esposte nel web, nel deep web e nel dark web.
- Basta il tuo indirizzo email.
- Non richiede nessuna password.
Un’alternativa conosciuta in tutto il mondo è Have I Been Pwned, gratuito anche lui, che ti dice in quali fughe di dati pubbliche compare la tua email.
Controlla tutte le email che usi: quella personale, quella di lavoro, quella vecchia che non apri più ma che è ancora collegata a qualche account. Se hai una PMI, controlla anche gli indirizzi generici (info@, amministrazione@).
I miei dati ci sono: cosa faccio adesso?
Non puoi cancellarli dal dark web, ma puoi renderli inutili. Una password cambiata non vale più niente; un criminale che trova la verifica in due passaggi si ferma.
- Cambia la password del servizio coinvolto e, soprattutto, di ogni altro account dove usavi la stessa. Prima la posta elettronica: è la chiave di tutto il resto.
- Una password diversa per ogni sito. Nessuno le ricorda a memoria: usa un gestore di password o il generatore gratuito che trovi nelle risorse gratuite. La guida alle password spiega come sceglierle.
- Attiva la verifica in due passaggi (il codice sull’app o via SMS) su posta, banca, social e servizi di lavoro.
- Nei mesi successivi, alza la guardia sui messaggi personali: SMS, email o telefonate che conoscono i tuoi dati. La banca si apre dall’app, mai da un link.
- Se sono usciti documenti d’identità, controlla estratti conto e posta per richieste di credito o contratti che non hai chiesto.
- Se ricevi un ricatto o sei già stato truffato, non pagare e segnala: in Italia alla Polizia Postale (commissariatodips.it), in Svizzera alla polizia cantonale e all’UFCS (report.ncsc.admin.ch). Se sono usciti soldi, chiama subito la banca.
Il Metodo 3V quando qualcuno “conosce i tuoi dati”
Dopo una fuga di dati il pericolo vero è il messaggio che sembra sapere tutto di te. Le tre domande del Metodo 3V, dal libro «Sicurezza informatica per professionisti», servono proprio lì (le trovi spiegate nella guida al social engineering).
| Per chi riceve l’SMS o l’email “personale” | Per l’azienda che scopre email aziendali esposte | |
|---|---|---|
| Verifica: chi mi scrive è davvero chi dice di essere? | Che conosca il tuo nome e la tua data di nascita non prova niente: sono proprio i dati usciti. Apri l’app o chiama il numero sul sito ufficiale. | Sai quali indirizzi aziendali sono stati usati per iscriversi a servizi esterni, e da chi? |
| Validazione: anche se fosse lui, la richiesta ha senso? | Una banca che ti chiede password, codici o un selfie da un link? No. | Quegli account hanno ancora la vecchia password? Hanno la verifica in due passaggi? |
| Velocità controllata: chi mi mette fretta, e perché? | ”Il conto verrà bloccato” è la leva. Un’ora di attesa non costa niente. | ”Paga o pubblichiamo” è la leva. Prima si cambiano le chiavi, poi si decide con calma, con chi se ne intende. |
Domande frequenti
Domande frequenti
Come faccio a sapere se i miei dati sono nel dark web?
Inserisci la tua email in un servizio di controllo come passwordrubata.com, gratuito, fatto con Matrix Intelligence: in pochi secondi ti dice se le tue credenziali sono state esposte nel web, nel deep web e nel dark web. Basta l'email, non serve nessuna password. Un'alternativa nota è Have I Been Pwned.
Si possono cancellare i miei dati dal dark web?
No. Una volta copiati e messi in vendita, i dati restano in circolazione e nessuno può garantirti di toglierli. Puoi però renderli inutili: cambia la password ovunque l'hai riusata, attiva la verifica in due passaggi e tratta con sospetto i messaggi che conoscono i tuoi dati personali.
La mia email è in una fuga di dati: mi hanno già rubato l'account?
Non per forza. Significa che l'email, e a volte la password di quel servizio, sono uscite. Il rischio vero è se usavi la stessa password altrove. Cambiala subito sulla posta e sugli account importanti, e attiva la verifica in due passaggi. Se vedi accessi che non riconosci, segnalalo al servizio.
Dove segnalo se qualcuno usa i miei dati rubati?
In Italia alla Polizia Postale (commissariatodips.it). In Svizzera alla polizia cantonale e all'Ufficio federale della cibersicurezza UFCS (report.ncsc.admin.ch). Se riguarda un conto o una carta, chiama subito la banca. Conserva messaggi, numeri e schermate: servono per la denuncia.
Il controllo richiede un minuto e lo trovi, con gli altri strumenti gratuiti del blog, nelle risorse gratuite. Farlo oggi ha una ragione precisa: i dati usciti nelle fughe di questi mesi vengono usati adesso, nei messaggi che arrivano nelle prossime settimane. Se hai una piccola azienda, parti dalla pagina per le PMI.