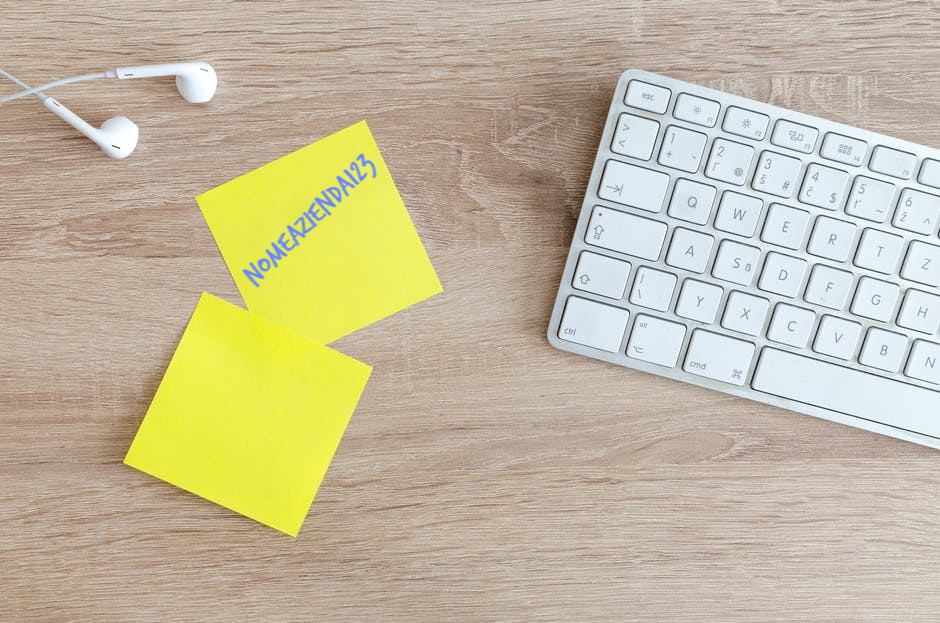
“Tanto è una password interna, chi vuoi che la provi?” È il ragionamento che porta a “Nomeazienda123”, “Nomeazienda2026” o “Benvenuto1”: comode da ricordare per tutti, e proprio per questo comode da indovinare.
Cosa è successo a Intel?
Ad agosto 2020 sono stati pubblicati online circa 20 GB di documenti riservati di Intel: materiale tecnico condiviso con partner e clienti sotto accordo di riservatezza, codice e schemi di prodotti non ancora usciti. A diffonderli è stato uno sviluppatore residente in Svizzera, che ha detto di averli ricevuti da una fonte anonima.
Sempre secondo questa fonte, i documenti stavano su un server raggiungibile da internet, trovato con un programma che cerca i servizi esposti. E molti archivi compressi erano protetti con la password “Intel123” o “intel123”.
Un server mal configurato e file protetti con la password “intel123” sarebbero all’origine della fuga di 20 GB di codice, schemi e altri dati riservati di Intel. Sono le dichiarazioni di chi ha procurato i file.
Perché “Nomeazienda123” è una pessima password?
Perché è la prima che si prova contro quell’azienda. Chi attacca un’organizzazione costruisce la sua lista partendo da ciò che sa: il nome dell’azienda, la città, l’anno, le parole del settore. Poi aggiunge i finali più comuni: 123, l’anno in corso, un punto esclamativo.
Una password così ha anche un secondo difetto: la conoscono troppe persone. Ex collaboratori, fornitori, consulenti che l’hanno usata una volta. E una password nota a tutti non si cambia mai, perché “poi bisogna avvisare tutti”.
Il Metodo 3V applicato alle password in azienda
Qui le tre domande non si fanno a un messaggio, ma alla tua organizzazione. È il Metodo 3V del libro «Sicurezza informatica per professionisti», spiegato nella guida al social engineering.
| Cosa chiederti | In azienda | |
|---|---|---|
| Verifica | Sai chi conosce ogni password? | Ogni persona ha il suo accesso; niente password condivise per un intero ufficio. |
| Validazione | Ha senso che quella password sia così? | Nome dell’azienda, anno, “Benvenuto1”: se è facile da ricordare per tutti, è facile da indovinare. |
| Velocità controllata | Cosa succede se trapela oggi? | Se cambiarla richiede di avvisare dieci persone, l’accesso è organizzato male. |
Cosa fare questa settimana in azienda
- Elenca le password condivise (Wi-Fi, server, archivi, account di servizio) e cambia quelle con il nome dell’azienda o dell’anno.
- Dai un accesso personale a ogni persona, così quando qualcuno se ne va basta chiudere il suo.
- Attiva la verifica in due passaggi su posta, accessi remoti e servizi cloud.
- Controlla cosa è esposto su internet: server e condivisioni dimenticati sono l’altra metà del caso Intel. Leggi come entrano dagli account dimenticati.
- Controlla se le caselle aziendali sono già trapelate su passwordrubata.com.
Domande frequenti
Una password con il nome dell'azienda e dei numeri è sicura?
No. È tra le prime che un attaccante prova contro quell'azienda, insieme all'anno in corso e alle parole del settore. In più la conoscono spesso troppe persone, compresi ex collaboratori. Usa password lunghe, diverse per ogni servizio e non legate all'azienda.
Come si gestiscono le password in una piccola azienda?
Con un accesso personale per ogni persona, un gestore di password aziendale che cifra i dati sul dispositivo e la verifica in due passaggi su posta e servizi cloud. Le password condivise vanno ridotte al minimo e cambiate quando qualcuno lascia l'azienda.
Cosa insegna il caso Intel a una PMI?
Che una grande azienda può perdere dati riservati per due errori semplici: un server lasciato raggiungibile da internet e una password prevedibile, secondo quanto dichiarato da chi ha diffuso i file. Sono gli stessi errori che si trovano nelle piccole realtà, dove spesso nessuno controlla.
Le password più usate in assoluto le trovi in 123456 e le password più usate.