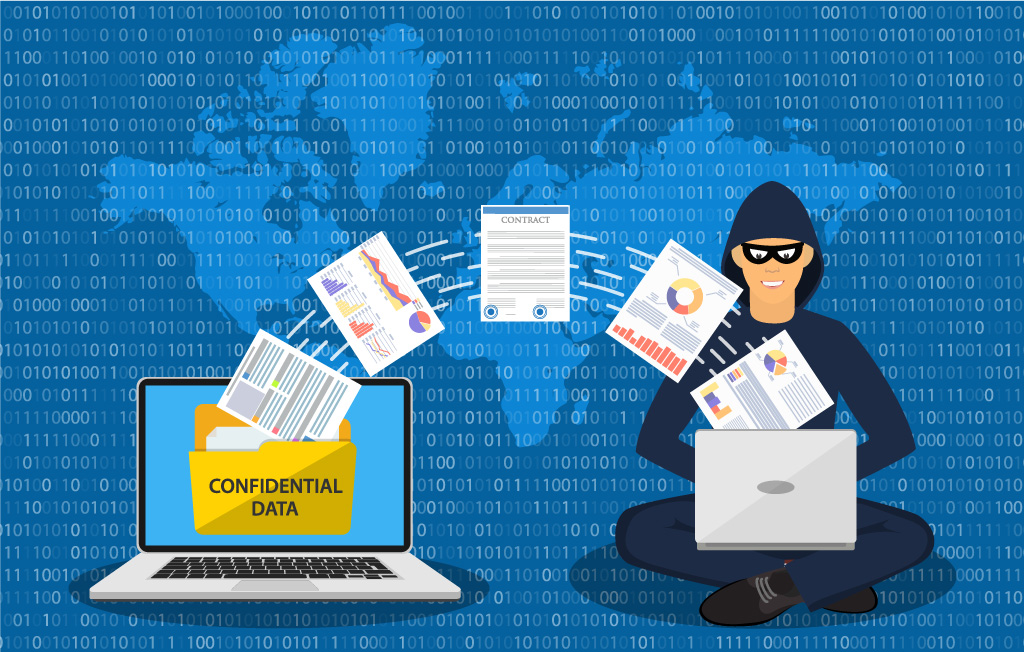
“Siamo un piccolo studio, cosa vuoi che rubino?” Rubano proprio quello che uno studio ha di più prezioso: i documenti dei clienti. Contratti, cause, dati personali, corrispondenza riservata. Più sono delicati, più il ricatto funziona.
Cosa è successo allo studio legale delle star?
A maggio 2020 un ransomware ha colpito uno studio legale di New York e ne ha rubato i documenti. Il gruppo REvil ha pubblicato un primo assaggio di file legati ai clienti famosi e ha chiesto 21 milioni di dollari. Poi ha raddoppiato a 42 milioni, sostenendo di avere materiale su Donald Trump, e ha messo all’asta parte dei documenti.
- Lo studio ha dichiarato di essere in contatto con l’FBI e di non aver pagato alcun riscatto.
- Gli attaccanti hanno sostenuto di aver ricevuto un pagamento parziale: è una loro dichiarazione, mai confermata.
Lo studio Grubman Shire Meiselas & Sacks ha confermato di essere stato vittima di un attacco informatico; gli autori sostenevano di aver rubato contratti, accordi di riservatezza e corrispondenza di artisti come Lady Gaga, Madonna e Bruce Springsteen.
Cos’è la doppia estorsione?
È il ransomware che ruba prima di bloccare. Una volta il ricatto era: “ti ho cifrato i file, paga per riaverli”. Chi aveva buone copie di sicurezza poteva ripartire senza pagare. Oggi il ricatto è doppio:
- blocco: i file vengono cifrati e l’attività si ferma;
- pubblicazione: prima di cifrarli, gli attaccanti li copiano e minacciano di pubblicarli o venderli.
Le copie di sicurezza risolvono il primo problema, non il secondo. Per questo il danno di uno studio non è solo il fermo: sono i dati dei clienti in mano a qualcun altro.
Succede anche in Svizzera?
Sì: nel 2023 il gruppo Play ha colpito Xplain, un’azienda bernese che sviluppa software per le autorità federali. Sono usciti dati della polizia federale e dell’Ufficio federale della dogana e della sicurezza dei confini, e i documenti sono stati pubblicati nel dark web. Il Consiglio federale ha istituito uno stato maggiore di crisi.
Xplain, fornitore informatico con sede a Berna, è stato colpito dal gruppo ransomware Play a fine maggio 2023; dati di fedpol e dell’Ufficio federale della dogana sono stati pubblicati nel dark web a giugno.
La lezione per una PMI è doppia: puoi essere colpito tu, e puoi essere colpito attraverso un fornitore che tiene i tuoi dati.
Da dove entra, di solito?
Quasi sempre da una porta banale. Un’email con un allegato o un link, una password rubata e riusata, un accesso remoto esposto e non aggiornato. Gli attaccanti entrano, restano nascosti per giorni o settimane, copiano i dati e solo alla fine fanno partire il blocco.
Le porte più comuni sono quelle che racconto negli articoli sugli account dimenticati e sui 793 tentativi in 24 ore.
Il Metodo 3V applicato al rischio ransomware
Qui le tre domande si fanno al tuo studio, prima dell’attacco. È il Metodo 3V del libro «Sicurezza informatica per professionisti», spiegato nella guida al social engineering.
| Cosa chiederti | Per uno studio o una PMI | |
|---|---|---|
| Verifica | Sai chi può entrare, e da dove? | Elenco degli accessi remoti, degli account attivi e dei fornitori che hanno i tuoi dati. |
| Validazione | Le tue difese reggono davvero? | Hai mai provato a ripristinare una copia di sicurezza? Una copia mai provata non è una copia. |
| Velocità controllata | Il giorno dell’attacco, chi fa cosa? | Un piano scritto: chi chiami, chi avvisi, come notifichi. Senza piano, la fretta decide per te. |
Cosa fare se succede
- Isola subito i computer colpiti dalla rete, senza spegnerli se puoi: servono per capire cosa è successo.
- Non pagare d’impulso: pagare non garantisce né la chiave né la cancellazione dei dati rubati. Coinvolgi un esperto e la polizia.
- Fai denuncia e notifica la violazione: in Svizzera la nuova legge sulla protezione dei dati chiede di avvisare l’IFPDT il prima possibile se c’è un rischio elevato per le persone; nel GDPR il termine è di 72 ore per avvisare l’autorità di controllo, in Italia il Garante.
- Avvisa i clienti coinvolti, con un messaggio chiaro su cosa è uscito e cosa possono fare.
Segnala l’attacco: in Svizzera all’UFCS e alla polizia cantonale, in Italia alla Polizia Postale.
Domande frequenti
Cos'è un ransomware a doppia estorsione?
È un attacco in cui i criminali prima copiano i tuoi dati e poi li cifrano. Ti chiedono un riscatto sia per sbloccare i file sia per non pubblicarli. Le copie di sicurezza ti fanno ripartire, ma non impediscono la pubblicazione: per questo conta anche impedire che entrino.
Conviene pagare il riscatto?
Pagare non garantisce di riavere i file né che i dati rubati vengano cancellati, e finanzia altri attacchi. Le autorità lo sconsigliano. La scelta va fatta con un esperto e con la polizia, mai d'impulso nelle prime ore.
Perché attaccano uno studio professionale piccolo?
Perché ha dati molto delicati dei clienti e spesso difese leggere. Per un ricatto conta il valore dei dati per la vittima, non la dimensione dell'azienda. E molti attacchi partono in automatico, da una password debole o da un accesso remoto esposto.
Il momento giusto per scrivere il piano è prima di averne bisogno: parti dall’elenco dei tuoi accessi remoti e dei fornitori che hanno i tuoi dati.