A Köniz, vicino a Berna, il titolare di una macelleria apre il congelatore e trova la carne «come cotta», le etichette dei prezzi sciolte. Nel locale si entra solo con la mascherina. In negozio, di notte, non è entrato nessuno.
Cosa è successo a Köniz e nelle celle del sangue in Francia?
A Köniz la macelleria Lüthi’s Fleischwaren ha trovato il congelatore fra 50 e 70 gradi, secondo quanto il titolare ha raccontato a SRF. Sul volantino l’azienda parla di una manipolazione del comando elettronico degli impianti di refrigerazione e congelamento.
«Gemäss dem Mann habe man im Tiefkühler eine Temperatur von 50 bis 70 Grad vorgefunden»
In italiano: «Secondo l’uomo, nel congelatore si è trovata una temperatura fra 50 e 70 gradi».
L’impianto è stato staccato dalla rete e la filiale di Köniz chiusa. La riapertura è prevista per il 20 novembre, se gli impianti torneranno a raffreddare in modo affidabile (RSI e swissinfo, 5 novembre 2026). Secondo l’agenzia Keystone-SDA è il primo attacco di questo tipo reso pubblico in Svizzera.
In Francia, nella notte fra il 1° e il 2 novembre, qualcuno è entrato nei sistemi di un fornitore di impianti frigoriferi dell’Établissement français du sang (EFS), il servizio pubblico del sangue. In tre siti regionali le soglie di temperatura e di sbrinamento delle celle sono state portate a valori molto alti, secondo il Canard enchaîné oltre 100 gradi impostati. Nelle celle c’era plasma per le trasfusioni e per produrre farmaci.
Il plasma si è salvato. Un tecnico di turno se n’è accorto grazie a sistemi di sorveglianza indipendenti da quelli del fornitore: a Besançon la perdita di controllo è durata «alcuni minuti» (France 3). L’EFS ha spento gli accessi a distanza e spostato i prodotti.
«Aucun impact sanitaire n’a été identifié et aucune perte de produits sanguins n’est à déclarer»
In italiano: «Non è stato rilevato alcun impatto sanitario e non c’è da dichiarare alcuna perdita di prodotti del sangue».
Il fornitore citato dal Canard enchaîné ha detto all’AFP che la debolezza stava in un componente di un fornitore terzo.
Come è possibile entrare in un frigorifero da Internet?
Un impianto frigo professionale non è più solo un motore e un termostato: ha una centralina, cioè un computer, e un pannello da cui si regolano temperature, sbrinamento e allarmi. Se quel pannello è collegato a Internet, chi riesce a raggiungerlo e ad aprirlo può cambiare le stesse cose che cambia il frigorista.
Perché un frigorifero è collegato a Internet?
Perché è comodo e fa risparmiare. Il frigorista vede le temperature dal suo ufficio, riceve l’allarme di notte, corregge un’impostazione senza fare un’ora di strada. Sono buone ragioni. Il problema non è il collegamento: è come è fatto e chi lo può usare.
Dove si apre la porta?
Nei casi di questi mesi tornano sempre gli stessi punti deboli.
- Il pannello si raggiunge direttamente da Internet. Chiunque, da qualsiasi parte del mondo, arriva fino alla pagina in cui si inseriscono nome utente e password. Per me un pannello così non deve mai stare su Internet, e lo scrive anche l’Ufficio federale della cibersicurezza (UFCS).
- La password è ancora quella di fabbrica, o è facile da indovinare. Una password di fabbrica non è un segreto: è scritta nel manuale dell’apparecchio, e i manuali si trovano.
- Il programma interno non è aggiornato, o l’apparecchio è fuori supporto: il produttore non pubblica più correzioni, e una falla nota resta aperta per sempre.
- L’accesso a distanza passa da altri. Il frigorista, il produttore, il servizio che sorveglia gli impianti, e a volte un loro fornitore. Basta che un anello sia debole: all’EFS è passato tutto da un fornitore e, secondo lui, da un componente di un suo fornitore.
«Administrationsoberflächen dürfen nie direkt aus dem Internet erreichbar sein.»
In italiano: «Le interfacce di amministrazione non devono mai essere raggiungibili direttamente da Internet». Il resto del mio consiglio è semplice: cambia tutte le password di fabbrica, tieni la rete degli impianti separata da quella dell’ufficio, aggiorna i programmi e lascia entrare da fuori solo con una VPN (un collegamento protetto) e la verifica in due passaggi. Sono le stesse misure che elenca l’UFCS nella pagina citata, e le chiede anche il CERT-FR, la squadra di emergenza informatica dello Stato francese.
Per fare la mappa di cosa c’è su Internet bastano pochi istanti. Esistono motori di ricerca che non cercano pagine web ma apparecchi: scandagliano Internet di continuo e catalogano tutto ciò che risponde, dalle telecamere ai router ai pannelli degli impianti. Chi vuole un pannello frigo aperto non deve cercare proprio te: gli basta consultare uno di questi elenchi, e se il tuo impianto è raggiungibile c’è già.
Non cercano qualcuno di specifico: cercano qualcosa di sfruttabile. «Sono troppo piccolo, a chi interessa la mia macelleria?» È un pensiero comprensibile, ma sbagliato. Chi attacca così non sceglie la vittima e poi cerca il modo di entrare: trova un pannello aperto, e spesso non guarda nemmeno di chi è. Molti di questi attacchi sono completamente automatici.
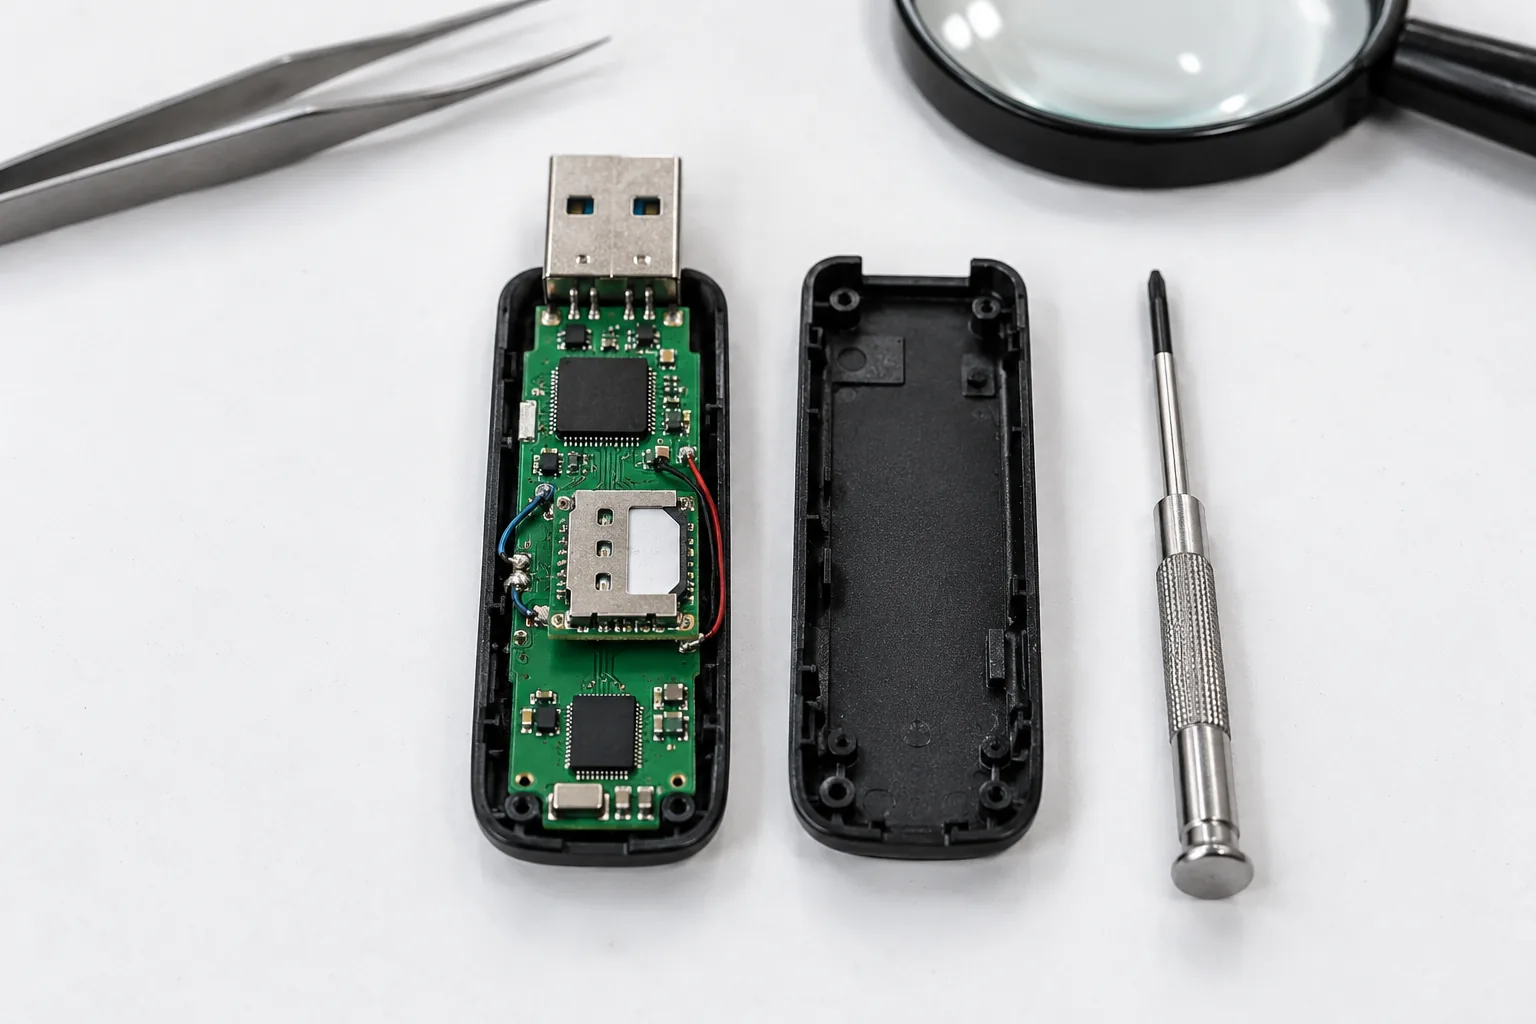
C’è anche una porta che spesso nessuno ricorda: la scheda telefonica. Alcuni impianti hanno un router con una SIM per gli allarmi o l’assistenza, che non passa dalla rete del negozio: chi controlla la rete non lo vede. Io lo metterei nell’inventario insieme ai collegamenti dei manutentori, ed è quello che chiede anche l’Agenzia per la cybersicurezza nazionale (ACN).
Come capisco se il mio impianto è su Internet?
Guarda vicino alla centralina o nel quadro elettrico: una scatoletta con le lucine collegata alla centralina, una SIM, un’antenna. Oppure chiediti: ricevo gli allarmi sul telefono? Ho un’app che mi mostra le temperature? Se la risposta è sì anche a una sola di queste cose, l’impianto parla con l’esterno. Non staccare niente da solo: potresti spegnere anche l’allarme.
Cosa può fare chi entra?
Tutto quello che può fare il frigorista dal suo pannello. Nei casi documentati ha alzato le temperature impostate e le soglie di sbrinamento. Te lo spiego come lo vedo io: lo sbrinamento normale scalda per poco tempo l’evaporatore, la parte che raffredda, per sciogliere il ghiaccio, non la cella. Per portare una cella a 70 gradi bisogna lasciare accese a lungo le resistenze e togliere i blocchi di sicurezza che le spengono. Da un pannello con troppi permessi si può fare.
Dopo un sospetto controllerei anche le soglie di allarme e chi riceve le notifiche. Se l’allarme passa dallo stesso sistema che è stato manomesso, può tacere proprio quando serve.
Cosa faccio per non essere il prossimo?
Il mio principio: un impianto che può rovinarti la merce deve avere un allarme che non dipende da lui, e una porta che si apre solo quando serve e solo a chi conosci. Il primo passo è chiedere, e chiedere alle persone giuste.
Chi fa cosa. Il frigorista sa fare il suo lavoro, ma non è un informatico. Si occupa dell’impianto: temperature, sbrinamento, allarmi, password della centralina, aggiornamenti dell’apparecchio. La rete del negozio, il router, il firewall, la VPN e la separazione fra la rete degli impianti e quella della cassa sono lavoro di un informatico. Il collegamento a distanza sta in mezzo: per questo ti consiglio di scrivere a tutti e due. Questi messaggi puoi mandarli così come sono.
Poi, perché contano queste domande:
- Un allarme di temperatura indipendente. La regola è semplice: è indipendente se ha la sua alimentazione e la sua linea per avvisare, e funziona anche con la centralina spenta. In pratica un termometro con batteria e SIM sua, che manda l’avviso sul tuo telefono senza passare dalla rete del negozio. Un’app che legge le temperature dalla centralina non basta: se la centralina è manomessa, tace anche lei. E questo allarme va provato ogni tanto: la batteria carica, la scheda telefonica ancora attiva, l’avviso che arriva davvero sul telefono.
- Sorvegliare sì, comandare solo quando serve. Leggere temperature e allarmi da fuori è utile e può restare attivo, se non passa dallo stesso pannello che comanda l’impianto. Il comando a distanza, cioè cambiare le impostazioni, lo tratterei come la chiave di casa data all’idraulico: gliela dai per il lavoro e poi te la fai restituire.
- Sapere chi ha accesso, per iscritto, e password cambiate, diverse per ogni impianto.
- Aggiornamenti, e un piano per sostituire l’apparecchio quando va fuori supporto. Secondo il CERT-FR, su un apparecchio fuori supporto rimettere tutto a posto dopo un attacco non basta, perché la falla da cui sono entrati resta aperta.
- Chi chiamare di notte. Un nome e un numero, scritti vicino al frigo.
Ed è proprio fra il frigorista e l’informatico che vedo succedere il guaio più spesso: l’informatico non viene chiamato, e il titolare fa mettere mano al router o al firewall a chi sta installando l’impianto, perché «deve funzionare da fuori». Il tecnico apre quello che gli serve per far funzionare il suo apparecchio, ma non conosce la rete del negozio e non può immaginare cosa altro c’è collegato. Il mio consiglio: nessuno tocca router o firewall senza che l’informatico sappia cosa è stato aperto, e perché.
Lo dico per esperienza. Negli anni alla mia azienda sono arrivate tante richieste di aprire porte per gli apparecchi più diversi: videosorveglianza, citofoni, dischi di rete, perfino database. Nella maggior parte dei casi la risposta è stata no. Quasi sempre erano apparecchi configurati senza un collegamento cifrato, con la password di fabbrica, e poi nessuno li aggiornava più. Esattamente quello che chi attacca cerca. Per questo li abbiamo tenuti isolati e raggiungibili solo con una VPN. Sono certo che qualche cliente ce l’ha avuta con me per questo, ma era tutto per la sua protezione.
Ma non basta chiamare l’informatico. Anche molti informatici sottovalutano quanto in fretta una rete viene scandagliata da fuori, ogni giorno. E il frigo è solo un esempio: pannelli solari, colonnine di ricarica, videoregistratori, dischi di rete, tutti gli apparecchi che nessuno guarda più dopo l’installazione. Chi entra da lì non si ferma al frigo. Per questo li terrei su reti separate, tra loro e dalla cassa e dai computer. Va progettato prima e installato bene, e non tutti sono disposti a farlo.
E se il frigorista non risponde, o la ditta che ha installato non c’è più? Non aspettare. Chiama un altro frigorista per l’impianto e un informatico per la rete: insieme vedono cosa è collegato e chiudono quello che non serve. Un impianto di cui nessuno ha più le chiavi è il caso più urgente, non quello da rimandare.
Se vuoi sapere cosa della tua attività si vede già da Internet, è il controllo che faccio con i miei clienti con Matrix Intelligence, lo strumento che uso per vederlo prima che lo veda qualcun altro.
Se conservi farmaci, vaccini o insuline, dopo uno sbalzo di temperatura il mio consiglio è questo: metti i prodotti in quarantena, senza buttarli né venderli, annota per quanto tempo e a che temperatura sono rimasti, e chiedi al produttore o al farmacista cantonale se si possono ancora usare.
Per le porte aperte verso Internet in generale vedi l’articolo sui NAS e su Plex.
Chi rischia, oltre ai supermercati?
Chiunque abbia un impianto di freddo comandato o sorvegliato a distanza. A Köniz è stata una macelleria; nei Paesi Bassi, secondo la NOS, il 2 novembre sono state colpite almeno 17 aziende, fra cui macellerie e negozi di quartiere. Il ragionamento vale per bar e ristoranti con le celle, per le farmacie e gli studi medici, per gli ospedali, i laboratori, i depositi di vaccini e di sangue.
In Italia l’ACN ha rinnovato la raccomandazione urgente a chi usa la catena del freddo e sistemi controllati a distanza.
ACN, misure urgenti per la distribuzione alimentare e la filiera del freddo (aggiornato il 04.11.2026)Perché proprio i frigoriferi?
Perché il danno è immediato e si vede, ed è la mia lettura, non quella di un’autorità. E un frigo dura molti anni: la centralina installata dieci anni fa può essere ancora lì, con il collegamento di allora. Chi c’è dietro non è accertato, e per te cambia poco: la porta è la stessa.
Come la penso
La responsabilità di un impianto lasciato così non è di chi lo subisce, ma di chi lo installa e lo collega senza proteggerlo. La macelleria di Köniz è una vittima, e chi ha un negozio spesso non sa nemmeno come è collegato il suo impianto. Molti frigoristi lavorano bene, con accessi protetti e password cambiate: il problema è l’abitudine di collegare e dimenticare.
E c’è una cosa che faccio fatica a capire. Dopo i primi casi in Europa, il primo a chiamare i clienti dovrebbe essere chi ha installato l’impianto e chi ne fa la manutenzione a distanza: sa quali impianti sono collegati e come. Non dovrebbe aspettare che sia il cliente, che magari non sa nemmeno che il collegamento esiste, a chiedere.
Se succede: dove si segnala?
Prima la merce: un termometro tuo, e niente vendita finché non sai se è sicura. I passi li ho messi nell’articolo del 2 novembre. Poi la segnalazione.
In Svizzera l’obbligo di segnalare un ciberattacco all’UFCS entro 24 ore dalla scoperta vale per chi gestisce un’infrastruttura critica, come gli ospedali, secondo la legge federale sulla sicurezza delle informazioni del 2020.
Legge federale sulla sicurezza delle informazioni (2020), testo in vigore su fedlexUna macelleria, un bar o una farmacia di regola non sono obbligati. Io segnalerei comunque, sul modulo report.ncsc.admin.ch: aiuta a fermare chi attacca anche gli altri, e l’UFCS lo chiede espressamente. Per una denuncia, la polizia cantonale.
In Italia al CSIRT Italia dell’ACN, su csirt.gov.it/segnalazione, come chiede il bollettino; per la denuncia, la Polizia Postale o qualsiasi ufficio di polizia.
Domande frequenti
Perché il congelatore di una macelleria è collegato a Internet?
Per comodità e risparmio: il frigorista vede le temperature dal suo ufficio, riceve gli allarmi di notte e corregge le impostazioni senza spostarsi. Non è sbagliato in sé. Diventa un rischio quando il collegamento è aperto a tutti, la password è quella di fabbrica o nessuno sa più chi ha accesso.
Il mio frigorista dice che l'impianto è sicuro: come faccio a saperlo?
Chiedigli per iscritto chi può entrare a distanza, se l'accesso resta sempre aperto e chi riceve l'allarme. Risposte precise sono un buon segno; «non si preoccupi» no. Ma il frigorista conosce l'impianto, non la rete: se l'impianto è visibile da Internet lo verifica il tuo informatico. In ogni caso metti un termometro con allarme indipendente.
Ho una farmacia o uno studio medico: devo segnalare un attacco al frigo dei farmaci?
In Svizzera di regola no: l'obbligo di segnalare all'UFCS entro 24 ore dalla scoperta vale per chi gestisce infrastrutture critiche, per esempio gli ospedali, grandi o piccoli. Una farmacia o uno studio medico segnalano volontariamente, e l'UFCS lo raccomanda. Prima ancora, metti in quarantena i farmaci esposti e chiedi al produttore o al farmacista cantonale se si possono usare. In Italia si segnala al CSIRT dell'ACN.
Tutte le fonti di questo articolo
- NOS, attaccati anche impianti frigo nei Paesi Bassi, 17 aziende, in olandese (02.11.2026): nos.nl
- SRF, impianto frigo manipolato: anche in Svizzera una macelleria vittima di un attacco, in tedesco (05.11.2026): srf.ch
- RSI, impianti di refrigerazione: primo cyberattacco in Svizzera (05.11.2026): rsi.ch
- swissinfo / Keystone-SDA, first known cyberattack on a refrigeration system in Switzerland, in inglese (05.11.2026): swissinfo.ch
- 20 Minuten, Köniz: la filiale ha dovuto chiudere, hacker attaccano una macelleria bernese, in tedesco (05.11.2026): 20min.ch
- Südostschweiz / AWP, attacchi ai supermercati: la situazione di Coop, Migros e Aldi in Svizzera, in tedesco (03.11.2026): suedostschweiz.ch
- franceinfo, attacco agli impianti frigoriferi usati dall’EFS, in francese (04.11.2026): franceinfo.fr
- France 24 / AFP, celle frigorifere dell’EFS colpite tramite un fornitore, in francese (04.11.2026): france24.com
- France 3 Bourgogne-Franche-Comté, cosa si sa dell’attacco all’EFS, in francese (04.11.2026): france3-regions.franceinfo.fr
- ANSA, Francia: attacco alle celle frigorifere con il sangue dei donatori (04.11.2026): ansa.it
- UFCS, misure per proteggere i sistemi di controllo industriali (ICS), in tedesco (consultata il 05.11.2026): bacs.admin.ch
- Legge federale sulla sicurezza delle informazioni del 18 dicembre 2020, testo in vigore dal 01.10.2025 (letta il 05.11.2026): fedlex.admin.ch
- Ordinanza sulla cibersicurezza del 7 marzo 2025, testo in vigore dal 01.04.2025 (letta il 05.11.2026): fedlex.admin.ch
- UFCS, domande frequenti sull’obbligo di segnalazione (consultata il 05.11.2026): bacs.admin.ch
- ACN, bollettino di misure urgenti per la distribuzione alimentare e la filiera del freddo (13.10.2026, aggiornato il 04.11.2026): acn.gov.it
- CERT-FR (ANSSI), allerta sulle centraline di refrigerazione, in francese (12.10.2026, aggiornata il 16.10.2026): cert.cyber.gouv.fr
Un congelatore non manda preavvisi: o te ne accorgi tu, o te ne accorgi la mattina dopo. Manda oggi i due messaggi, al frigorista e al tuo informatico, e metti un allarme che non dipende dall’impianto sulla cella che ti costerebbe di più perdere.