“Ho aperto il file, non è successo niente, quindi era innocuo.” È proprio questo il trucco: il danno non si vede. Se il file mostrasse un teschio, nessuno lo aprirebbe una seconda volta.
Cosa succede quando apri un allegato infetto?
Il file avvia una catena di passaggi che tu non vedi. In sequenza:
- apri l’allegato: un archivio ZIP, un documento, una pagina HTML con un nome da fattura o da avviso;
- il file si collega a un sito e scarica un altro programma, spesso scelto in base al tuo sistema;
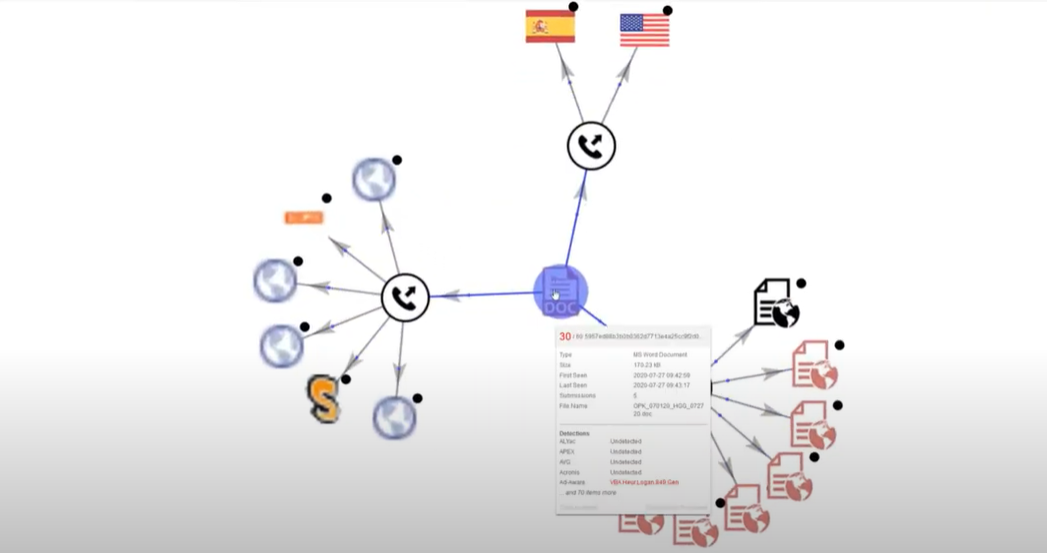
- quel programma ne scarica altri: per rubare password, per controllare il computer da lontano o per cifrare i file e chiedere un riscatto.
Nel video tutti i file e le pagine in rosso sono infetti: si vede il programma che, a seconda del sistema che trova, prova a scaricare quello più adatto a violare il computer.
Un esempio del 2020: un modulo, un link e il programma “su misura”
Ad agosto 2020 circolava un’email con due link che portavano a un programma malevolo, scelto in base al dispositivo. L’avevo seguita passo per passo, ed è lo stesso meccanismo del video.
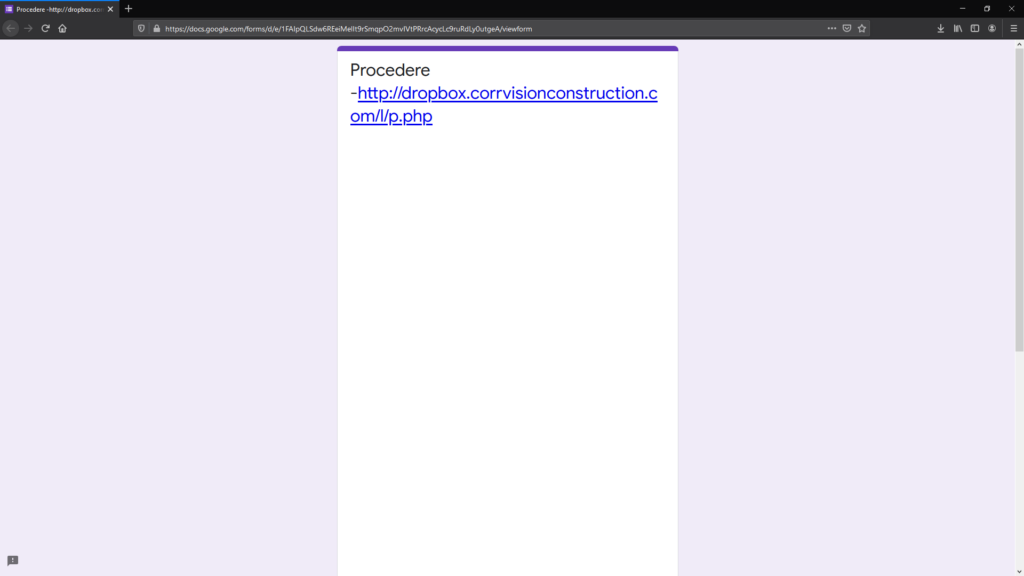
Il primo link apriva un modulo ospitato su un servizio vero di moduli online, con dentro un solo altro link, camuffato da indirizzo di un servizio di condivisione file:
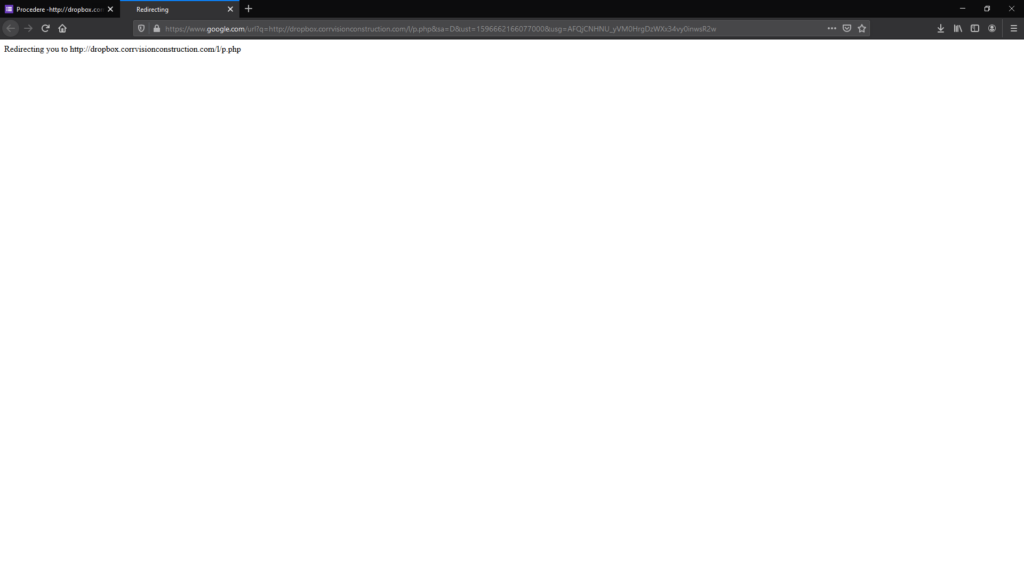
Il clic portava a una pagina di reindirizzamento, che sceglieva il file più adatto al computer da cui arrivavi:
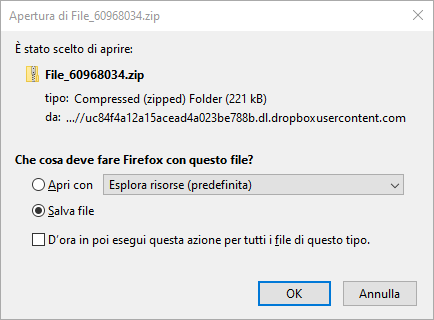
Su un computer Windows partiva il download di un archivio ZIP:
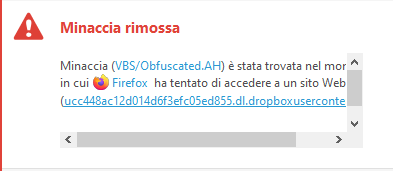
In questo caso l’antivirus lo ha bloccato prima che raggiungesse il computer:
Dallo smartphone, invece, lo stesso link scaricava un’app Android travestita da documento di Word: era un programma per rubare i dati bancari, riconosciuto dall’antivirus del telefono.
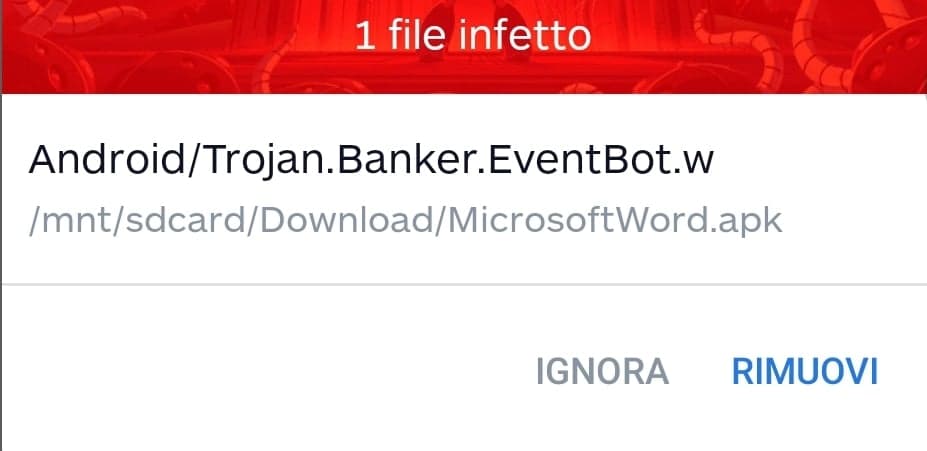
Un’email, due link, un programma diverso per ogni dispositivo: confezionato a regola d’arte. E questa volta c’era un antivirus a fermarlo; non sempre c’è, e non sempre lo riconosce in tempo.
Succede ancora oggi?
Sì, ed è una delle tecniche più usate in Italia. A settembre 2026 il CERT-AgID ha segnalato false PEC di sollecito di pagamento, inviate da caselle vere ma violate, con un archivio ZIP che dentro aveva una pagina HTML: aperta, avviava proprio una catena di scaricamenti.
La campagna usava oggetti come “Fattura non pagata” e “Sollecito pagamento fattura scaduta”. Dentro lo ZIP non c’era una fattura ma un file che scaricava e installava un programma malevolo.
Il caso completo, con la versione svizzera della falsa fattura, è nell’articolo sulla falsa fattura via email o PEC.
Come riconosco un allegato pericoloso?
Dal tipo di file e dal fatto che non lo aspettavi.
- Archivi ZIP o RAR con dentro un solo file: una fattura vera è un PDF.
- Pagine HTML allegate a un’email: aprono qualcosa nel browser, non un documento.
- Documenti che chiedono di “abilitare il contenuto” o le macro per essere letti.
- Un allegato inatteso, anche da un mittente conosciuto: la sua casella può essere stata violata.
Il Metodo 3V applicato all’allegato
Tre domande prima del doppio clic. È il Metodo 3V del libro «Sicurezza informatica per professionisti», spiegato nella guida al social engineering.
| Cosa chiederti | Nel caso dell’allegato | |
|---|---|---|
| Verifica | Chi me lo manda è davvero chi dice di essere? | Chiama il mittente al numero che hai già: “Mi hai mandato tu questo file?”. |
| Validazione | Anche se fosse lui, la richiesta ha senso? | Una fattura in un archivio ZIP, un documento che chiede di abilitare le macro? |
| Velocità controllata | Chi mi mette fretta, e perché? | ”Richiesta immediato riscontro”: un documento vero aspetta una telefonata. |
Cosa fare se hai già aperto l’allegato
- Scollega il computer da internet (cavo e Wi-Fi) e non usarlo per banca o posta.
- Fallo controllare da un tecnico: il programma può averne scaricati altri.
- Cambia le password importanti da un altro dispositivo, a partire da posta e banca.
- In azienda avvisa subito chi gestisce l’informatica: un computer infetto può contagiare la rete.
- Avvisa il mittente, se lo conosci: la sua casella è probabilmente violata.
Segnala il messaggio: in Svizzera all’Ufficio federale della cibersicurezza UFCS, in Italia alla Polizia Postale. Se hai un dubbio su un link, controllalo su sito-ok.com senza aprirlo.
Domande frequenti
Ho aperto un allegato sospetto ma non è successo niente: devo preoccuparmi?
Sì, almeno un po'. Gli allegati infetti sono fatti per non mostrare nulla mentre scaricano altri programmi in sottofondo. Scollega il computer da internet, fallo controllare e cambia le password importanti da un altro dispositivo. Meglio un controllo inutile che un furto scoperto tra un mese.
Un file ZIP è sempre pericoloso?
No, ma un archivio ZIP che non aspettavi, con un nome da fattura o da avviso, è uno dei modi più usati per far passare un programma malevolo. Le fatture vere sono di solito PDF e sai già che devono arrivare. Nel dubbio, chiedi al mittente da un altro canale.
L'allegato arriva da un indirizzo che conosco: posso aprirlo?
Non per forza. La casella di un fornitore, di un collega o di un amico può essere stata violata e usata per inviare file infetti, anche dentro conversazioni vere. Se l'allegato non te lo aspettavi, chiedi conferma con una telefonata prima di aprirlo.
Il prossimo passo è riconoscere il messaggio prima ancora dell’allegato: parti dalla guida al phishing.